网页上的活体检测(Liveness Detection)是指通过Web浏览器或前端应用,利用摄像头、传感器及算法来验证当前用户是否为真实存在的活体本人,而非照片、视频、面具或深度伪造技术冒充的技术手段。它通常作为身份认证流程中的关键环节,与人脸识别、证件比对等技术配合使用,以抵御欺诈攻击。
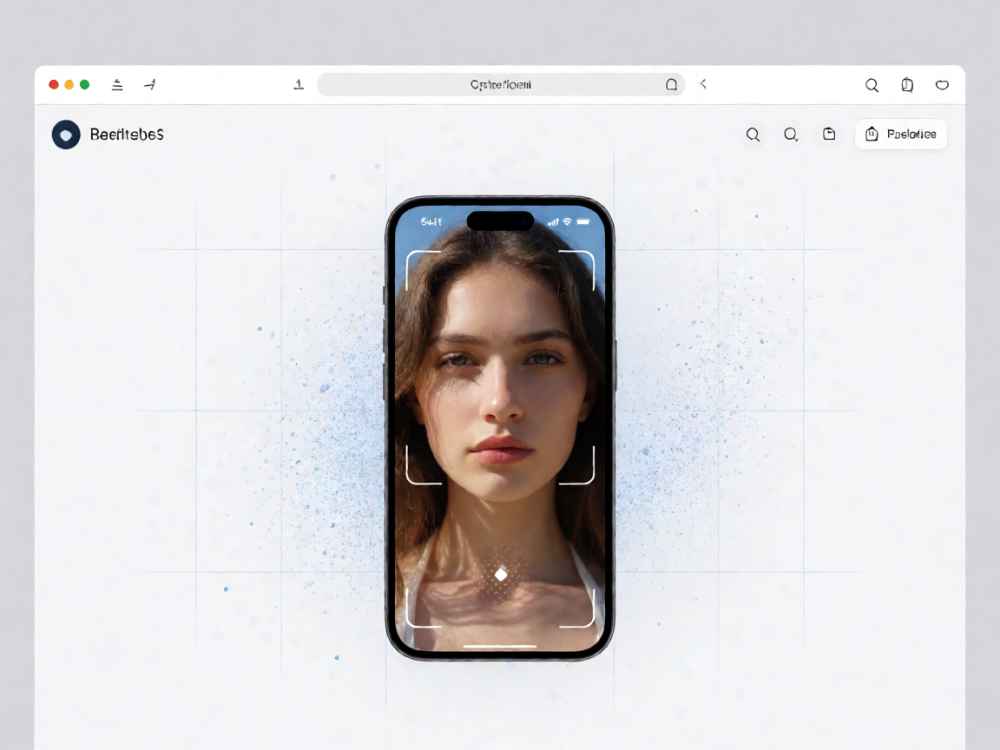
在网页场景中,活体检测的核心目标是区分真实人脸与非活体媒介。由于浏览器环境无法直接访问某些底层硬件信息,因此网页活体检测主要依赖摄像头采集的连续帧图像或实时视频流,通过分析面部运动、纹理细节、深度信息或光影变化来判定活体。常见的实现方式包括动作指令(如眨眼、张嘴、点头、摇头)、随机交互挑战(要求用户完成指定动作)、静默活体检测(用户无需配合,算法自动分析)以及多模态融合检测(结合红外图像、结构光或ToF深度数据)。
具体技术原理上,网页活体检测可分为传统算法与深度学习算法。传统算法通过局部二值模式(LBP)、梯度方向直方图(HOG)等特征提取纹理差异,或利用光流场分析运动一致性。深度学习算法则使用卷积神经网络(CNN)、循环神经网络(RNN)或3D卷积网络对视频帧序列进行端到端分类,学习活体与伪造媒介在时域和空域上的细微差异。先进的模型还会引入注意力机制,聚焦于眼球、鼻子边缘、头发等容易被篡改的区域。
网页活体检测面临的主要攻击方式包括:打印照片攻击、手机或平板屏幕翻拍攻击、预录视频重放攻击、3D面具攻击、硅胶头模攻击以及基于Deepfake的实时视频生成攻击。针对这些威胁,现代网页活体检测系统通常采用多层防御策略,例如结合屏幕反光检测(识别屏幕摩尔纹或反射光谱)、背景一致性分析(检查视频背景是否自然)、人脸深度估计(判断是否为平面)以及传感器噪声分析(检测摄像头像素阵列的随机噪声是否一致)。
在网页环境的技术约束下,获取精确深度信息往往受限,因此多数纯网页活体检测方案采用动作活体或静默活体结合质量评估的方案。例如,通过MediaPipe或TensorFlow.js等前端框架检测面部关键点,实时判断用户是否执行了指定的随机动作,并同时计算人脸姿态估计、眼睑开合度、头部运动轨迹等指标。后端会结合风险评分模型综合判定,若置信度不足则要求重新检测或转入人工审核。
从用户体验角度,网页活体检测需要平衡安全性与易用性。静默活体检测因无需用户配合而更受欢迎,但为了抵御高级攻击,通常会采集自拍视频并在服务端进行二次分析。目前主流云服务商(如阿里云、腾讯云、百度AI、AWS、Azure等)提供Web端活体检测SDK或API接口,这些服务集成了炫彩活体(通过屏幕交替显示不同颜色光,反射到人脸上分析反射率)、双目活体(使用双摄获取深度)以及3D结构光活体(用于移动端,部分网页通过WebUSB或WebXR调用)。
需要注意的是,网页活体检测并非绝对安全。任何基于摄像头的2D检测都存在被绕过的一定风险,尤其是面对高级定制攻击时。因此,在金融、政务等高安全等级场景中,网页活体检测通常作为辅助验证,与短信验证码、设备指纹、行为行为分析以及人工核验相结合。此外,隐私合规也是重要考量,网页活体检测必须遵循《个人信息保护法》等法规,在采集用户生物特征前明确告知并取得授权,且原则上不在本地留存原始视频,仅输出活体检测结果。
总结而言,网页上的活体检测是一套面向浏览器环境的生物防伪技术体系,其核心在于通过实时感知用户面部生物特征与运动规律,判断操作者是否为真实存在的自然人。随着深度伪造技术和AI换脸工具的快速迭代,网页活体检测正不断向多模态、自适应、连续检测方向演进,未来将融合声纹、心跳信号(如通过摄像头捕捉皮肤微振动)以及主动式闪烁光等更多维度的生物与物理特征,以提升防攻击能力与认证可信度。
查看详情
查看详情