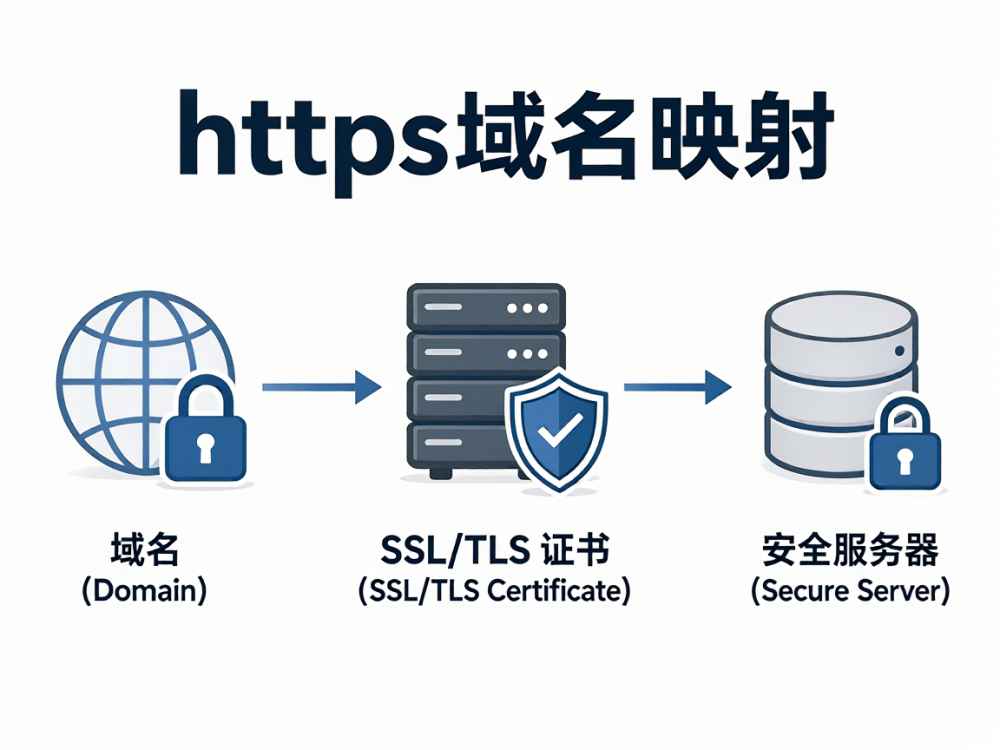
在互联网技术体系中,HTTPS域名映射是指将用户访问的域名(如 www.example.com)通过域名系统(DNS)解析为对应的IP地址,并在TLS/SSL加密握手过程中完成证书域名验证,从而建立起安全的加密通信通道。整个过程涉及多个层级的技术组件,下面从DNS解析流程、HTTPS握手过程、证书验证机制以及反向代理场景下的域名映射四个维度进行专业解析。
一、DNS解析流程与域名映射
当用户在浏览器地址栏输入一个HTTPS域名时,浏览器首先会检查本地DNS缓存是否存在对应记录。若未命中,则向递归DNS服务器发起查询请求,该服务器会按照根域名服务器→顶级域(TLD)服务器→权威域名服务器的层级顺序,最终获得域名对应的A记录(IPv4地址)或AAAA记录(IPv6地址)。例如,对于 www.example.com,权威服务器会返回其IP地址,浏览器随即向该IP地址的443端口发起TCP连接请求。需要特别指出的是,DNS本身并不加密,为了防止DNS劫持,现代浏览器(如Chrome、Firefox)已开始支持DNS-over-HTTPS(DoH)或DNS-over-TLS(DoT),将DNS查询流量也纳入加密通道中。
二、HTTPS握手过程中的域名与证书绑定
TCP连接建立后,客户端与服务器开始TLS握手。客户端发送ClientHello消息,其中包含支持的加密套件列表和SNI(Server Name Indication)扩展字段——SNI正是为了解决一台服务器承载多个域名(虚拟主机)的问题而设计的,它允许客户端在握手初期告知服务器自己希望访问的域名,以便服务器选择正确的证书。服务器收到SNI后,会从证书存储中选取与域名匹配的X.509证书,并通过ServerHello和Certificate消息发送给客户端。
客户端收到证书后,会进行严格的证书链验证:首先检查证书的签名算法和数字签名是否有效(由证书颁发机构CA签名);其次检查证书有效期(notBefore和notAfter字段);最后进行域名匹配验证,即检查证书中的Subject Alternative Name(SAN)或Common Name(CN)字段是否与请求的域名完全一致(支持通配符如 *.example.com)。如果域名不匹配,浏览器会显示“您的连接不是私密连接”的安全警告,阻止后续通信。这一机制从根本上保证了“用户访问的域名”与“服务器出示的证书”之间的绑定关系,防止中间人攻击。
三、反向代理与虚拟主机中的域名映射
在现代Web架构中,反向代理服务器(如Nginx、HAProxy、Envoy)是HTTPS域名映射的核心枢纽。以Nginx为例,配置文件中的 server_name 指令定义了域名与虚拟主机的映射关系,而 ssl_certificate 和 ssl_certificate_key 则指定了对应的证书和私钥。当请求到达时,Nginx根据SNI字段和Host请求头进行匹配,将流量路由到相应的后端服务。例如,server_name api.example.com 会将所有发往该域名的请求代理到内部应用服务器,同时完成TLS终止。对于多域名共用一个IP的场景,反向代理通过SNI分发技术实现了每域名独立证书,避免了单证书多域名导致的兼容性问题。
四、域名映射中的安全实践与常见问题
在HTTPS域名映射的实际运维中,还需关注以下关键点:1)证书透明化(CT)——所有公开信任的证书必须记录到CT日志中,防止恶意CA签发未授权证书;2)HSTS(HTTP Strict Transport Security)——通过响应头强制浏览器仅使用HTTPS访问该域名,阻断SSL剥离攻击;3)OCSP Stapling——由服务器主动携带OCSP响应,减少客户端向CA验证证书吊销状态的延迟;4)证书自动续期——使用Let's Encrypt的ACME协议可自动化证书签发与续期,但需注意DNS验证方式(DNS-01)要求配置TXT记录,这本质上是另一种形式的域名所有权验证,确保仅域名控制者可申请证书。
当域名映射出现问题时,常见的故障包括:DNS解析超时(DNS服务器响应缓慢或配置错误)、证书域名不匹配(证书SAN未包含该域名)、SNI不支持(老旧客户端未发送SNI导致服务器返回默认证书)、以及反向代理路由错误(server_name配置与请求Host不匹配)。排查时需依次使用 dig、openssl s_client -connect、curl -v 等工具逐步定位。
综上所述,HTTPS域名映射不是单一的技术动作,而是DNS解析、TLS握手、证书验证、反向代理路由等多环节协同工作的复杂系统。理解每一层的映射逻辑与安全机制,是保障Web服务高可用性和信息安全的前提。随着HTTP/3(QUIC协议)的普及,域名映射还将面临新的挑战与优化,例如连接迁移与0-RTT握手对DNS解析和证书复用策略的新要求。
查看详情
查看详情