“无法连接服务器”是网络请求中极为常见的错误提示,其根源通常可以追溯到网络链路、域名解析、服务端状态以及安全策略四大层面。要专业且准确地定位问题,需要按照网络分层模型从客户端到服务端逐层排查。以下是导致该问题的核心原因及其对应的技术诊断逻辑:
一、网络链路层故障(物理与网络层)
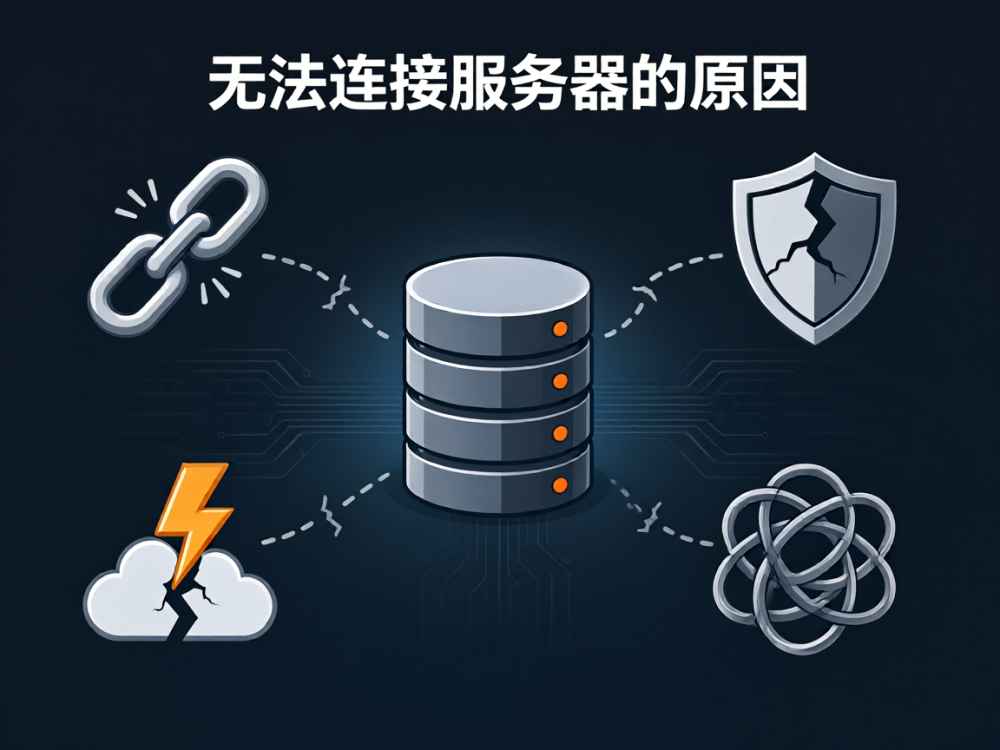
这是最基础的排查维度。如果本机无法与外网通信,自然无法连接任何服务器。常见原因包括:网卡驱动异常、物理网线松动、无线信号干扰、路由器或交换机宕机,以及IP地址配置冲突(例如静态IP与DHCP分配池重叠)。在诊断时,可通过执行 ping 网关IP 或 ping 8.8.8.8 来验证本地路由是否畅通。若网关通但公网不通,则多为运营商链路中断或NAT转换失败。
二、域名解析错误(DNS层)
当用户使用域名访问时,必须先将域名解析为IP地址。若DNS服务器不可达、DNS缓存污染或本地hosts文件配置错误,均会导致无法建立TCP连接。典型表现为“解析超时”或“找不到主机”。此外,域名未续费或DNS记录被恶意篡改也会造成连接失败。专业排查手段为使用 nslookup 或 dig 命令 测试解析结果,并尝试刷新DNS缓存(ipconfig /flushdns)。
三、服务端与端口状态异常(传输层)
即使网络畅通,如果目标服务器本身未运行或端口未开放,客户端仍会收到连接拒绝(Connection Refused)或连接超时(Connection Timeout)。根本原因包括:服务进程崩溃、监听端口被占用、服务处于维护模式,以及服务器负载过高导致连接队列溢出(即TCP握手队列满)。此时应检查服务器上的监听状态(netstat -tlnp),并确认服务健康检查是否通过。
四、防火墙与安全策略拦截(安全层)
现代网络环境中,本地防火墙、云安全组或WAF(Web应用防火墙)配置错误是导致“无法连接”的高频原因。若入站规则未放行对应端口,或IPS/IDS误判并阻断特定IP的会话,都会表现为连接超时。此外,代理服务器配置错误或VPN隧道中断也会使数据包无法正确路由至目标服务器。此时需要检查系统防火墙的入站/出站规则,并验证代理设置是否生效。
五、协议与加密握手错误(应用层)
在TCP连接成功建立后,若应用层协议协商失败,同样会表现为“无法连接”。典型情况包括:HTTPS证书过期或不受信任、TLS版本不匹配、HTTP协议与端口不匹配(例如将80端口用于HTTPS请求)。此外,请求头或Cookie格式异常也会导致服务器直接断开连接。诊断时可使用 curl -v 或 openssl s_client 工具查看具体握手失败信息。
六、网络地址转换(NAT)与路由问题
在跨网段或跨公网访问时,NAT映射表溢出、路由表缺失默认网关或MTU(最大传输单元)分片丢失都会导致数据包无法到达服务器。尤其是在使用VPN或专线时,路由递归查询失败会直接导致无法建立连接。建议检查路由表(route -n)并尝试通过修改MTU值来测试是否存在分片限制。
综上所述,解决“无法连接服务器”问题的核心策略是分层诊断。建议先通过 ping 验证网络连通性,再通过 telnet 或 nc 测试端口开放状态,最后检查应用层协议与安全策略。只有准确区分是网络链路故障、服务端故障还是配置错误,才能高效恢复服务连接。
查看详情
查看详情