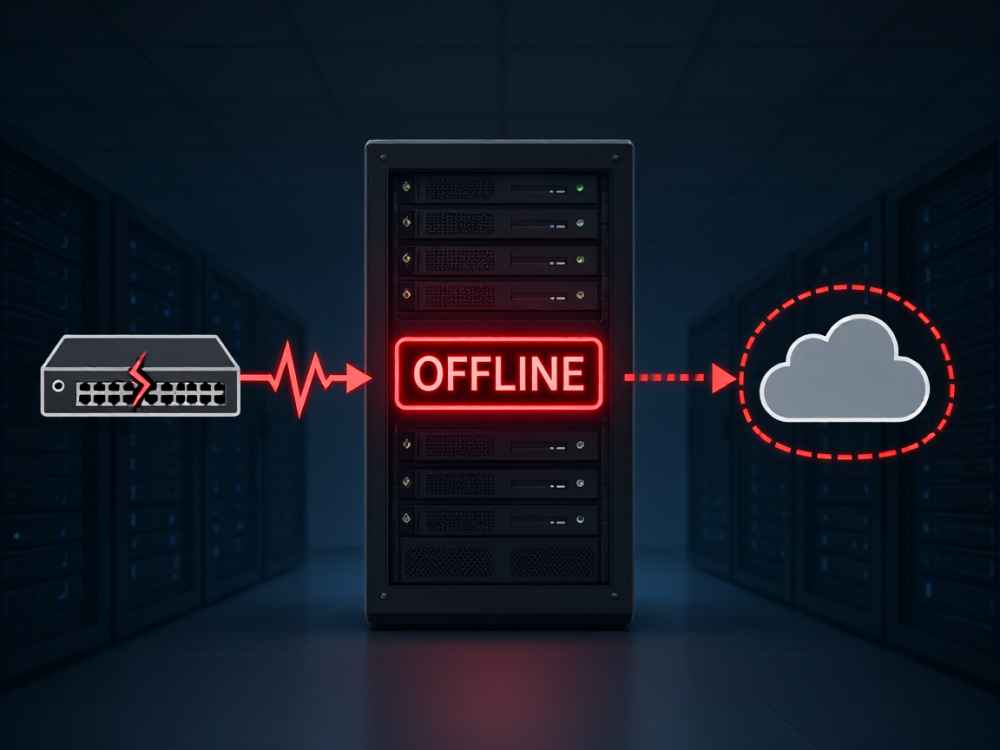
服务器无法通讯是一个涉及网络协议栈、操作系统、服务进程以及安全策略的综合性问题。要准确诊断,必须按照OSI七层模型或TCP/IP四层模型自下而上进行排查。以下是导致“服务器无法通讯”的专业原因分析及对应的排查方法。
一、物理层与数据链路层故障(底层硬件)
这是通讯的最基础条件。如果物理链路中断,上层协议将完全失效。常见原因包括:网线松动或断裂、光模块故障或收发功率异常、交换机端口损坏、服务器网卡硬件损坏或驱动异常。此外,VLAN配置错误也会导致数据帧无法正确转发。排查时,可观察服务器网口指示灯,并使用ethtool命令查看网卡状态,重点检查Link detected是否为yes。
二、网络层故障(IP与路由)
如果物理链路正常,但无法建立通讯,通常涉及IP地址、子网掩码或路由问题。常见原因包括:服务器IP地址配置错误或冲突、默认网关配置缺失、路由表错误导致数据包无法发出或回包丢失。此外,ICMP协议被禁用会导致ping不通,但TCP连接可能仍正常。排查时,使用ip addr检查IP配置,使用ip route检查路由表,并使用traceroute追踪数据包经过的路径,判断故障点是在本地网络还是外部网络。
三、传输层故障(端口与防火墙)
这是最常见的“无法通讯”原因,特别是端口被防火墙拦截。当客户端连接服务器的特定端口(如80、443、3306)时,若TCP三次握手无法完成,通讯便会失败。常见原因包括:服务器本地iptables或firewalld防火墙规则错误、云厂商的安全组未开放对应端口、SElinux策略拦截、或者端口被其他进程占用。排查时,使用ss -lntp或netstat -lntp查看端口监听状态,确认服务是否监听在0.0.0.0或::(而不是仅监听127.0.0.1)。同时,务必检查云服务器控制台的安全组入方向规则,确认是否放行了目标端口。
四、应用层故障(服务与协议)
即使网络层和传输层正常,应用层服务异常也会导致通讯失败。常见原因包括:服务器上的核心服务进程(如Nginx、Apache、MySQL)意外崩溃或停止运行、服务配置文件中绑定了错误的监听地址、SSL/TLS证书过期导致HTTPS握手失败、应用依赖的数据库连接超时或资源耗尽。例如,Web服务器出现502 Bad Gateway通常意味着后端服务无法通讯。排查时,需使用systemctl status查看服务状态,并重点检查应用日志(如/var/log/nginx/error.log)以获取详细的错误信息。
五、安全与网络策略故障(中间设备)
在复杂网络环境中,中间设备(如负载均衡器、WAF、DDoS防护)可能成为通讯瓶颈。常见原因包括:ACL(访问控制列表)规则错误地拒绝流量、NAT转换失败、负载均衡器的健康检查失败导致后端节点被摘除。此外,DNS解析故障也非常关键,如果域名无法正确解析为服务器IP,客户端将无法发起连接。排查时,使用dig或nslookup验证域名解析结果,并检查负载均衡器的后端状态。
六、系统级资源耗尽
服务器文件描述符(file descriptor)耗尽、内存不足(OOM)或CPU过载会导致内核无法及时处理网络中断请求,从而引发通讯超时。例如,当/etc/security/limits.conf中配置的nofile值过低时,高并发下新连接将无法建立。排查时,使用dmesg查看是否有OOM Killer日志,使用ulimit -n查看进程允许的最大文件句柄数,并监控free -m的可用内存情况。
总结排查路径:当遇到服务器无法通讯时,建议按照“先本地后外部,先网络后应用,先物理后逻辑”的原则进行。首先确认网卡是否Up,其次确认IP和网关,再次确认端口是否监听及防火墙是否放行,最后检查服务日志。如果是云服务器,务必第一时间检查云平台安全组,因为这是最容易被忽略的“隐形防火墙”。
查看详情
查看详情