在虚拟主机环境中,执行访问任务命令通常指的是通过HTTP协议访问特定的URL来触发后台脚本(如PHP、Python)执行定时任务。由于虚拟主机通常不提供系统级Shell直接执行权限,因此Web触发(Web Cron)是标准解决方案。
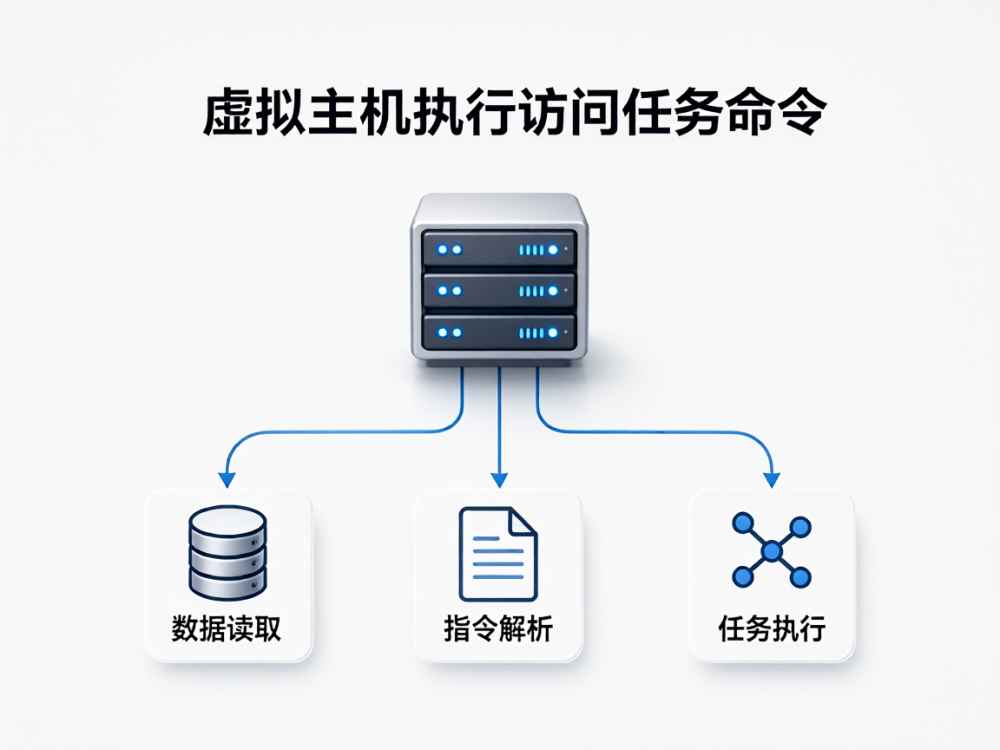
以下是虚拟主机中执行访问任务命令的专业实现方式:
一、使用wget命令触发任务
wget是Linux系统自带的网络下载工具,常用于虚拟主机中通过HTTP访问任务URL。其标准语法为:
wget -O /dev/null -q "http://你的域名/任务脚本.php?key=安全密钥"
参数说明:-O /dev/null将任务输出结果丢弃,避免产生大量日志文件;-q表示静默模式,不显示执行过程;?key=安全密钥用于身份验证,防止任务被恶意调用。
二、使用curl命令触发任务
curl是另一款强大的命令行工具,支持更多协议和参数。其标准语法为:
curl -s -o /dev/null "http://你的域名/任务脚本.php?key=安全密钥"
参数说明:-s表示静默模式,不显示进度条和错误信息;-o /dev/null将输出重定向至空设备。相较于wget,curl在支持HTTPS、自定义请求头等方面更具优势。
三、使用PHP CLI直接执行本地脚本
若虚拟主机支持命令行PHP(PHP CLI),可直接访问本地文件系统执行任务:
php /home/用户目录/public_html/任务脚本.php
这种方式不依赖HTTP协议,执行效率更高,但需确认主机商是否开放了CLI权限。同时,CLI模式下的PHP环境变量(如$_SERVER)与Web模式不同,需在脚本中做兼容处理。
四、在控制面板中配置访问任务命令
虚拟主机(如cPanel、宝塔面板)的计划任务(Cron Jobs)功能是执行访问任务命令的主要途径。配置步骤如下:
1. 登录虚拟主机控制面板,找到“Cron Jobs”或“计划任务”选项;
2. 设置执行周期(如每天、每小时或每5分钟);
3. 在命令输入框中粘贴上述wget或curl命令;
4. 保存配置,并测试任务是否正常触发。
五、安全与最佳实践
在执行访问任务命令时,必须注意以下核心安全要点:
1. 密钥验证:在URL中附加唯一参数(如?key=随机字符串),防止他人伪造请求;
2. IP限制:通过.htaccess或防火墙仅允许服务器本机IP访问任务脚本;
3. 超时控制:在脚本中设置set_time_limit(0)或max_execution_time,避免任务执行中断;
4. 日志记录:将执行结果写入日志文件,便于排查失败原因;
5. 资源限制:避免任务并发执行导致数据库连接耗尽或内存溢出。
六、常见错误排查
若访问任务命令执行失败,可按以下顺序排查:
1. 检查URL是否可正常访问(使用浏览器测试);
2. 检查虚拟主机是否启用了allow_url_fopen或curl扩展;
3. 检查任务脚本是否设置了正确的执行权限(通常为644或755);
4. 检查主机商是否屏蔽了outbound连接(部分免费虚拟主机禁用外部HTTP请求);
5. 查看虚拟主机错误日志,定位具体报错信息。
总结:在虚拟主机中执行访问任务命令,最通用且稳定的方案是使用wget或curl通过HTTP协议触发任务URL,并在控制面板的Cron Jobs中配置周期性执行。务必加入安全验证参数,并关注主机商对出站请求和脚本超时的限制,以确保任务稳定可靠运行。
查看详情
查看详情