当Linux普通用户遇到“权限不够”的报错(如Permission denied)时,根本原因通常是当前用户对目标文件、目录或设备没有足够的读、写、执行权限,或是试图执行需要root权限的系统管理操作。以下是针对不同场景的专业解决方案:
方案一:临时提权执行(sudo / su)
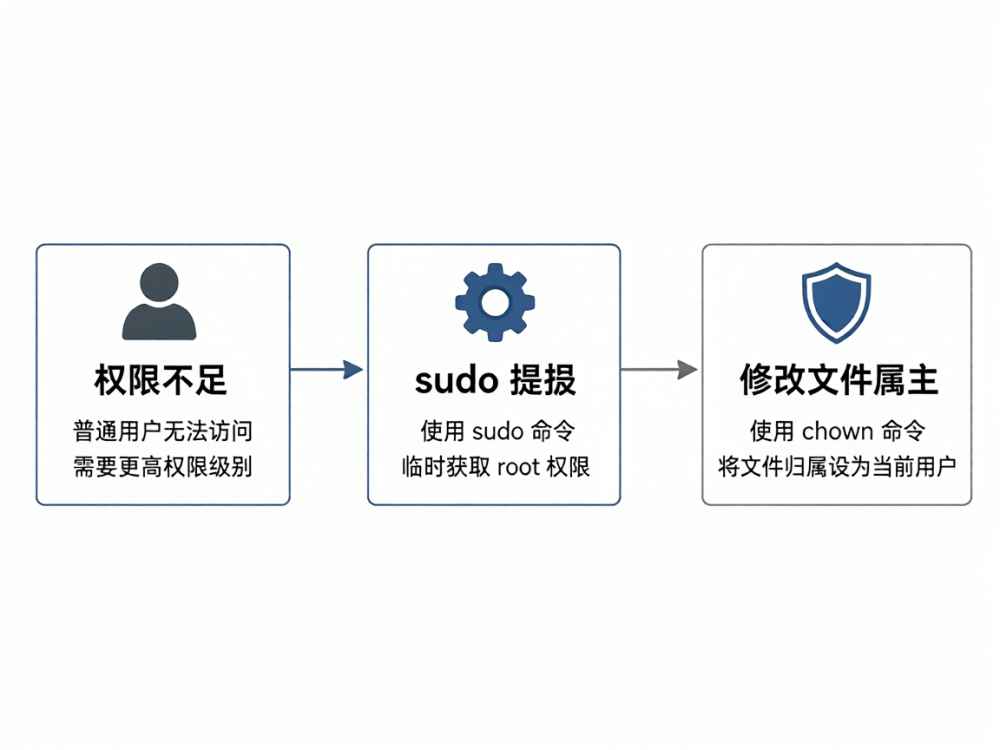
如果用户已被加入sudo用户组(通常在Debian/Ubuntu系统下),可以在命令前加上sudo来临时以root身份执行。例如:sudo chmod 755 /opt/app。若需切换到root用户,可执行su -并输入root密码。若报错“user is not in the sudoers file”,则需要进入方案五。
方案二:修改文件或目录权限(chmod)
针对具体文件权限不足,使用chmod命令。数字法:chmod 644 file.txt(拥有者可读写,组和其他用户只读);chmod 755 directory(拥有者可读写执行,组和其他用户可读执行)。符号法:chmod u+w file.txt(为拥有者添加写权限),chmod g+x script.sh(为组添加执行权限)。注意:普通用户只能修改自己拥有的文件权限,否则需配合sudo。
方案三:修改文件所有者或所属组(chown)
如果文件属于其他用户,导致当前用户无法访问,可更改归属。例如将文件所有者改为当前用户:chown username:groupname file.txt。递归修改目录下所有文件:chown -R username:groupname /path/to/dir。此操作通常需要root权限。
方案四:使用ACL(访问控制列表)进行精细授权
当需要为特定用户授予特定权限,而不影响其他用户时,使用ACL。例如:setfacl -m u:username:rwx /path/to/file(授予username读写执行权限)。查看ACL规则:getfacl /path/to/file。删除ACL条目:setfacl -x u:username /path/to/file。这是比chmod更灵活、专业的权限管理方式。
方案五:永久配置sudo权限(visudo)
若普通用户需要频繁执行系统管理命令,管理员可通过visudo编辑/etc/sudoers文件,授予该用户执行特定命令的权限。例如:username ALL=(ALL:ALL) ALL(授予所有命令权限),或username ALL=(ALL) NOPASSWD: /usr/bin/systemctl restart nginx(仅允许无密码重启nginx服务)。修改后需验证语法:visudo -c。
安全建议与注意事项
切勿将系统关键目录(如/etc、/usr、/var)的权限随意改为777,否则会严重威胁系统安全。对于/etc/shadow、/etc/passwd等敏感文件,普通用户不应拥有任何写权限。在修改权限前,建议先使用ls -l查看当前文件的详细属性和权限位,再进行最小化授权。
查看详情
查看详情