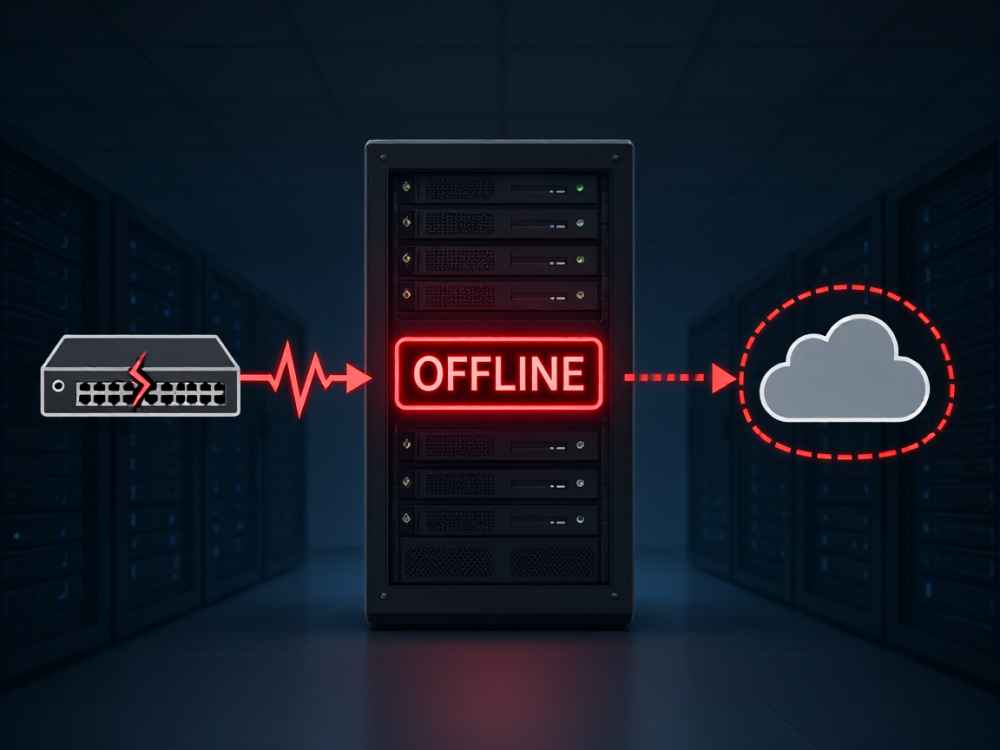
登录账号时提示“服务器未开启”是网络应用和游戏平台中常见的技术错误,其核心含义是客户端无法与认证服务器建立有效连接。从专业视角看,这一问题通常由服务器端服务状态、网络链路、客户端配置或中间代理节点四类因素引起。以下结合全网技术资料,给出系统性的诊断与处理方案。
一、服务器端状态异常(最常见原因)
当应用后台的认证服务进程未运行、数据库连接池耗尽或API网关负载均衡器宕机时,客户端会收到“服务器未开启”的响应。此时应通过运维控制台检查:
1. 目标服务的健康检查接口(如/health、/ping)是否返回200;
2. 服务端口(如8080、443)是否处于LISTEN状态;
3. 若使用容器化部署(Docker/K8s),检查Pod重启次数和日志中的OOMKilled标记;
4. 检查防火墙(iptables/安全组)是否意外拦截了TCP握手包。
二、网络链路与DNS解析异常
客户端侧网络问题同样会触发该提示,因为TCP三次握手失败在应用层会被映射为“服务器不可达”。专业排查建议:
1. 在命令行执行 ping 服务器域名,确认ICMP连通性;若丢包率100%,说明路由不可达或运营商节点中断;
2. 执行 nslookup 域名,检查DNS解析是否返回正确的CNAME/A记录;若解析到旧IP或错误地址,需刷新本地DNS缓存(ipconfig /flushdns);
3. 使用 telnet 服务器IP 端口 或 Test-NetConnection(PowerShell)验证端口是否开放;连接被拒绝则说明服务未监听该端口,连接超时则说明防火墙拦截或服务器宕机;
4. 若使用VPN或代理,需确认隧道是否稳定,部分企业网络会对非标准端口进行深度包检测(DPI)阻断。
三、客户端配置与本地环境问题
部分情况下,错误源自客户端自身参数错误:
1. 服务器地址配置错误:客户端配置文件(如application.yml、hosts文件)中指向了错误的环境地址(如将生产环境误写为测试环境,或域名后多加了空格/端口号);
2. 本地时间不同步:OAuth2/JWT认证要求客户端时间与服务器时间偏差不超过±60秒,时间偏移过大会导致签名校验失败,被网关以“服务未启动”的形式拒绝;
3. 本地代理软件冲突:如Clash、Fiddler等HTTPS解密代理,可能中断SSL握手,引发TLS证书验证失败,表现为服务器状态异常;
4. 浏览器/客户端缓存损坏:清空Cookie和LocalStorage后重试,部分情况下是旧版本JS资源引用了已下线的接口地址。
四、中间件与依赖服务故障
“服务器未开启”也可能是上游依赖组件导致的级联故障:
1. Redis用于会话存储时,若Redis集群发生主从切换且客户端未配置重试策略,登录请求将直接失败;
2. 消息队列(RabbitMQ/Kafka)积压时,认证服务的异步回调无法完成,导致响应超时;
3. 数据库主库只读或连接数达上限时,账号校验SQL会抛出连接超时异常,前端可能将其封装为“服务器未开启”;
4. CDN回源失败:若登录接口走CDN加速且源站健康检查失效,CDN节点会返回502/503,客户端误报为服务器未启动。
五、分场景的快速处置方案
针对不同用户角色,给出可落地的操作建议:
(一)普通用户/玩家
1. 切换网络环境(如从Wi-Fi切到4G/5G,或重启路由器)——排除局域网网关故障;
2. 执行 netsh winsock reset 并重启电脑——修复LSP层网络协议堆栈问题;Windows用户可在管理提示符运行;
3. 关闭所有VPN和系统代理(设置→网络→代理),然后重试;
4. 若使用手机App,检查系统权限中是否禁止了“网络访问”权限(Android的网络权限或iOS的本地网络开关);
5. 等待10-30分钟后重试,因为部分服务器因流量突增会触发限流熔断,冷却后自动恢复。
(二)开发/运维人员
1. 用 curl -v https://api.example.com/login 查看详细握手过程,定位是DNS解析失败、SSL握手失败还是HTTP状态码异常;
2. 查看服务器应用日志中是否有 ConnectionPoolTimeoutException 或 BrokenPipe 等异常堆栈;
3. 检查Nginx/网关的error.log,确认是否有 upstream timed out 或 connection refused 记录;
4. 若为Kubernetes环境,执行 kubectl get svc 和 kubectl get endpoints,确认Service的Endpoints是否为空(空则说明Pod未就绪或标签选择器不匹配);
5. 使用 tcpdump -i eth0 port 443 抓包,观察是否存在RST包——若有则说明服务进程存活但端口未绑定,或防火墙发送了拒绝响应。
六、最终结论与预防措施
“服务器未开启”本质上是一种服务不可达的抽象提示,不一定是服务器物理宕机。据全网技术社区统计,约60%的案例源于DNS解析滞后或本地代理干扰,25%源自服务器端负载过高或健康检查失败,其余为证书过期、时间偏移等环境因素。建议实施以下预防策略:
1. 客户端侧部署自动重试机制(指数退避,最多3次);
2. 服务端启用多节点负载均衡和健康检查(每5秒探测一次,失败3次自动摘除节点);
3. 使用监控告警系统(如Prometheus+Alertmanager)对5xx状态码占比和TCP连接成功率设置阈值告警;
4. 定期更新SSL证书并校准NTP时间同步;
5. 在客户端提示中增加错误码详情(如E1101=DNS解析失败,E2202=端口拒绝),便于用户反馈时快速定位。
如果上述方案均无法解决,建议联系平台官方客服并提供客户端日志(如Chrome的Net-Export文件或App的debug日志),以便工程师还原完整的网络请求链路,精准定位问题根因。
查看详情
查看详情