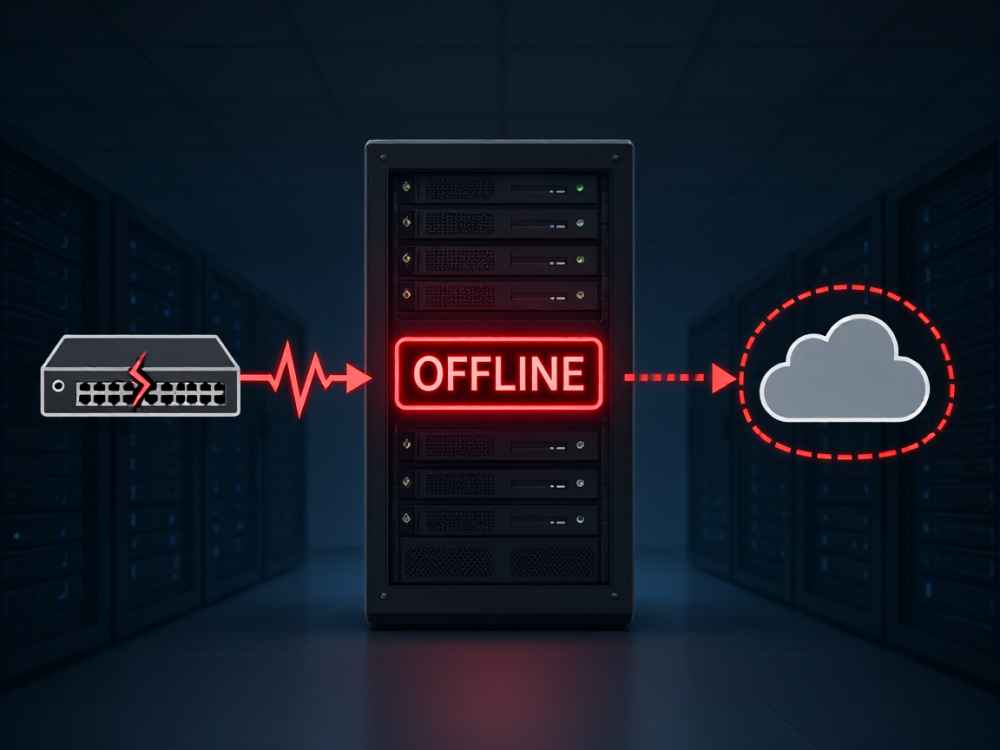
在计算机网络中,“服务器发回了不可路由的地址”(Server returned an unroutable address)通常指客户端在建立网络连接时,目标服务器返回了一个无法被当前网络设备转发或到达的IP地址,导致数据包无法成功发送。这个问题常见于VPN连接、代理隧道、NAT穿透以及DNS解析等场景,根本原因在于路由表条目缺失或地址类型不受支持。
从TCP/IP协议栈的角度看,任何IP数据包发送前,系统都会查询本地路由表来确定下一跳地址。若返回的目标地址属于私有地址段(如10.0.0.0/8、172.16.0.0/12、192.168.0.0/16)或保留地址(如169.254.0.0/16、127.0.0.0/8、224.0.0.0/4等),且当前网络接口没有配置相应的默认网关或静态路由,系统就会判定该地址“不可路由”。另外,IPv6链路本地地址(fe80::/10)在没有明确作用域ID时也会被视为不可路由。
在VPN场景中,此类错误最常见的原因是Split Tunnel(分离隧道)配置错误。当VPN服务器分配了一个隧道内网地址(例如10.8.0.2),但客户端路由表没有将对应流量引导至VPN虚拟网卡接口,操作系统就会尝试通过物理网卡发送,从而触发“不可路由”错误。同样,OpenVPN、WireGuard等协议若未正确设置AllowedIPs或route指令,也会产生相同问题。
在代理或NAT场景中,如果代理服务器返回了非公网地址(如192.168.x.x),而客户端本身处于对称型NAT或锥型NAT后,且未启用STUN/TURN机制,则无法直接建立连接。此时需要配置端口映射或使用中继服务器。对于DNS污染或DNS劫持导致的异常,可能返回保留地址(如0.0.0.0或255.255.255.255),应检查DNS服务器配置和DNSSEC校验。
解决该问题的标准方法包括:
1. 检查路由表:在Windows中使用route print,在Linux/macOS中使用ip route show或netstat -rn,确认是否存在指向目标网段的有效路由条目。若缺失,需添加静态路由,例如:route add 10.8.0.0 mask 255.255.255.0 192.168.1.1。
2. 验证网络接口状态:确保VPN虚拟网卡已启用且获得有效IP地址,可使用ipconfig(Windows)或ifconfig(Linux)检查。
3. 检查防火墙和策略路由:某些系统防火墙会阻止IP forwarding,需确认转发规则允许目标网段。在Linux中启用net.ipv4.ip_forward=1。
4. 确认DNS解析结果:使用nslookup或dig查询目标域名,确认返回的IP是否为公网可路由地址(排除私有/保留段)。若返回异常,可手动指定可信DNS服务器(如8.8.8.8或1.1.1.1)。
5. 针对VPN的特定配置:在OpenVPN配置文件中增加route-nopull并手动添加路由;在WireGuard中调整AllowedIPs范围,确保包含目标子网。
从网络拓扑角度,若服务器实际返回的是内部地址而客户端位于外部网络,则属于NAT网关配置不当。此时需要确保NAT设备(如路由器)上配置了端口转发(Port Forwarding)或DMZ,将外部访问正确映射到内部服务器的真实IP。若使用云服务(如AWS、阿里云),还需检查安全组和网络ACL是否允许目标端口的入站流量。
总而言之,“服务器发回了不可路由的地址”本质上是一个路由决策失败问题。排查时应先确认目标地址类型,再核对本地路由表,最后检查网络中间设备(网关、NAT、防火墙)。大多数情况下,通过添加正确路由或修正网络掩码即可解决。若问题持续存在,建议抓包分析(如Wireshark)以观察实际发出的数据包目标和TTL,从而定位具体的路由黑洞位置。
查看详情
查看详情