在Windows服务器环境中,分配通常涉及硬件资源、系统角色、存储空间、网络资源以及用户权限五大核心维度的合理规划与配置。以下从专业角度详细解析如何科学、准确地进行分配。
物理机层面,需通过BIOS/UEFI开启CPU虚拟化技术(如Intel VT-x或AMD-V),并在任务管理器中确认CPU核心数、内存容量及物理磁盘数量,确保硬件资源与操作系统位数(推荐64位)相匹配。
虚拟机层面(如Hyper-V或VMware),应基于业务负载按需分配vCPU、vRAM和虚拟磁盘。例如:域控服务器建议分配2-4核CPU、8-16GB内存;文件服务器则需重点分配大容量磁盘空间和较大内存用于文件缓存;Web/IIS服务器则需关注CPU并发能力和网络带宽预留。
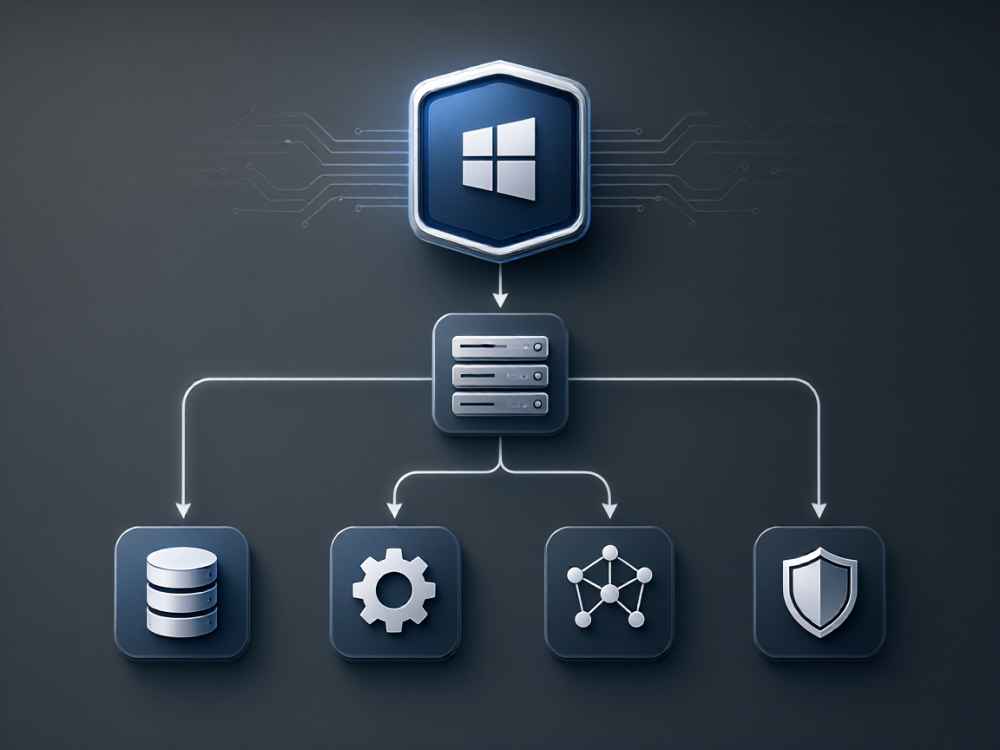
通过服务器管理器中的“添加角色和功能”向导,将服务器分配给特定业务角色。常见的核心角色包括:Active Directory域服务(AD DS,用于身份认证)、DHCP服务器(动态IP分配)、DNS服务器(域名解析)、文件服务(共享存储)、IIS Web服务器(网站托管)以及Hyper-V(虚拟化平台)。
注意:角色分配应遵循最小权限原则,避免单台服务器承载过多不相关角色,否则会导致安全风险增加及性能瓶颈。建议将域控与文件服务分离部署,将数据库与Web服务分层隔离。
在磁盘管理控制台中,需根据数据重要性和性能需求选择磁盘布局:
简单卷:用于临时数据或无冗余要求的测试环境;跨区卷:用于合并多个小容量磁盘形成大容量逻辑卷;带区卷(RAID 0):提升读写速度,但无冗余;镜像卷(RAID 1):提供100%数据冗余,适合系统盘;RAID-5卷:兼顾性能与冗余,适合文件数据存储。
此外,利用存储空间(Storage Spaces)功能,可创建存储池并分配虚拟磁盘,支持精简配置(Thin Provisioning)以动态分配容量,提高磁盘利用率。系统盘建议分配至少100GB,数据盘按业务增长预估预留30%冗余空间。
在网络连接属性中,需为每块网卡分配静态IP地址、子网掩码、默认网关及首选DNS服务器。生产环境建议采用双网卡设计:一块用于业务流量(绑定业务IP),另一块用于管理流量(带外管理IP)。
若使用NIC Teaming(网卡组队),可将多块物理网卡聚合为逻辑网卡,实现负载均衡与故障转移。在高级防火墙设置中,应基于服务端口(如TCP 80/443、UDP 53/67)精确分配入站规则,关闭不必要的端口,防止攻击面扩大。
通过本地用户和组或Active Directory用户和计算机创建用户账户,并分配到组策略中。权限分配需结合NTFS权限与共享权限:
NTFS权限用于精细控制文件/文件夹操作(读取、写入、修改、完全控制);共享权限用于控制网络访问级别。两者取交集才是用户的有效访问权限。遵循AGDLP原则(账户→全局组→域本地组→权限),可简化权限管理。
同时,利用组策略编辑器(gpedit.msc)分配安全选项,如密码策略(密码长度、过期时间)、账户锁定策略(错误次数、锁定时间)以及用户权限分配(如“允许本地登录”“拒绝通过远程桌面登录”)。
部署完成后,通过性能监视器(perfmon)创建数据收集器集,实时监控CPU、内存、磁盘I/O和网络流量指标。若发现资源瓶颈,可动态调整:
对于CPU密集型任务,在任务管理器中设置进程优先级为“高”,或使用处理器亲和性限制进程使用特定核心;对于内存不足,可通过虚拟内存(页面文件)分配固定大小,但应优先增加物理内存;对于磁盘压力,可通过磁盘碎片整理或迁移至SSD硬盘缓解。
在生产环境中,务必分配独立的管理网段和业务网段,利用VLAN或子网划分实现隔离。同时,为远程管理分配VPN隧道或跳板机,禁止将RDP(远程桌面)端口直接暴露于公网。定期导出安全基线(如安全配置向导SCW)并分配至所有服务器,确保统一加固标准。
综上所述,Windows服务器的分配是一个系统性工程,必须从硬件资源规划、角色部署、存储优化、网络隔离及权限管控等多维度综合考量,并结合性能监控进行动态调整,最终实现稳定、高效、安全的服务运行。
查看详情
查看详情